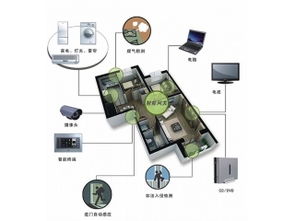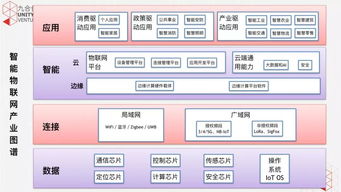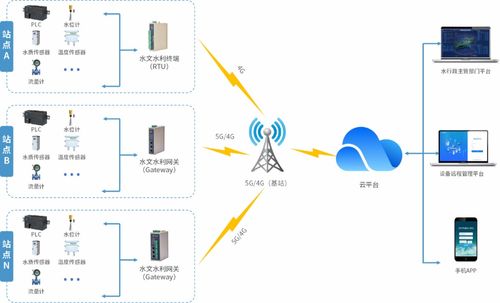
隨著物聯(lián)網(wǎng)技術的快速發(fā)展,越來越多的設備連接到互聯(lián)網(wǎng),從智能家居到工業(yè)控制系統(tǒng),物聯(lián)網(wǎng)技術正在改變我們的生活和工作方式。這種廣泛的連接也帶來了新的安全威脅。以下將分析物聯(lián)網(wǎng)的主要安全威脅,并提出應對策略。
一、物聯(lián)網(wǎng)的主要安全威脅
- 設備安全漏洞:許多物聯(lián)網(wǎng)設備在設計時未充分考慮安全性,導致存在固件漏洞、默認密碼未修改、通信未加密等問題。攻擊者可能利用這些漏洞遠程控制設備,甚至發(fā)起大規(guī)模攻擊,如僵尸網(wǎng)絡攻擊。
- 數(shù)據(jù)泄露風險:物聯(lián)網(wǎng)設備收集大量敏感數(shù)據(jù),如位置信息、個人健康數(shù)據(jù)等。如果數(shù)據(jù)存儲或傳輸未加密,容易被黑客竊取,導致隱私泄露或身份盜竊。
- 網(wǎng)絡攻擊:物聯(lián)網(wǎng)設備通常連接到不安全的網(wǎng)絡,容易成為攻擊的入口。例如,中間人攻擊可能攔截設備間的通信,而分布式拒絕服務(DDoS)攻擊則可能利用大量設備癱瘓關鍵服務。
- 物理安全威脅:物聯(lián)網(wǎng)設備如監(jiān)控攝像頭或智能鎖若被入侵,可能直接威脅物理安全。例如,黑客可能遠程解鎖門禁系統(tǒng),造成財產損失或人身安全風險。
- 供應鏈風險:物聯(lián)網(wǎng)設備的生產和部署涉及多個環(huán)節(jié),包括硬件制造、軟件開發(fā)和云服務提供。如果任一環(huán)節(jié)存在安全漏洞,整個系統(tǒng)可能受到威脅。
二、如何應對物聯(lián)網(wǎng)安全威脅
- 加強設備安全設計:制造商應在設備設計階段集成安全措施,如強制用戶修改默認密碼、定期更新固件、使用加密通信協(xié)議。同時,采用安全啟動機制防止惡意軟件植入。
- 實施數(shù)據(jù)保護策略:對敏感數(shù)據(jù)進行端到端加密,并采用匿名化技術減少隱私泄露風險。用戶應定期檢查設備權限,避免不必要的數(shù)據(jù)收集。
- 提升網(wǎng)絡安全性:部署防火墻、入侵檢測系統(tǒng)和虛擬專用網(wǎng)絡(VPN)來保護物聯(lián)網(wǎng)網(wǎng)絡。企業(yè)應采用分段網(wǎng)絡策略,隔離關鍵設備,限制攻擊蔓延。
- 建立監(jiān)控和響應機制:通過實時監(jiān)控設備行為,及時發(fā)現(xiàn)異常活動。制定應急響應計劃,以便在安全事件發(fā)生時快速隔離和修復問題。
- 推動法規(guī)和標準:政府和企業(yè)應合作制定物聯(lián)網(wǎng)安全標準和法規(guī),要求設備符合最低安全要求。用戶在選擇物聯(lián)網(wǎng)服務時,應優(yōu)先考慮通過認證的產品。
- 提高用戶安全意識:用戶應被教育如何安全使用物聯(lián)網(wǎng)設備,例如設置強密碼、定期更新軟件、避免連接公共Wi-Fi等。企業(yè)可以通過培訓和宣傳提升整體安全文化。
物聯(lián)網(wǎng)技術帶來了便利,但也伴隨著顯著的安全挑戰(zhàn)。通過多層次的防護策略,包括技術、管理和用戶教育,我們可以有效減輕這些威脅,確保物聯(lián)網(wǎng)服務的可靠性和安全性。隨著技術的演進,持續(xù)改進安全措施將是應對未來風險的關鍵。